
Türkiye, Log4j güvenlik açığında riskli ülkeler içinde yer alıyor
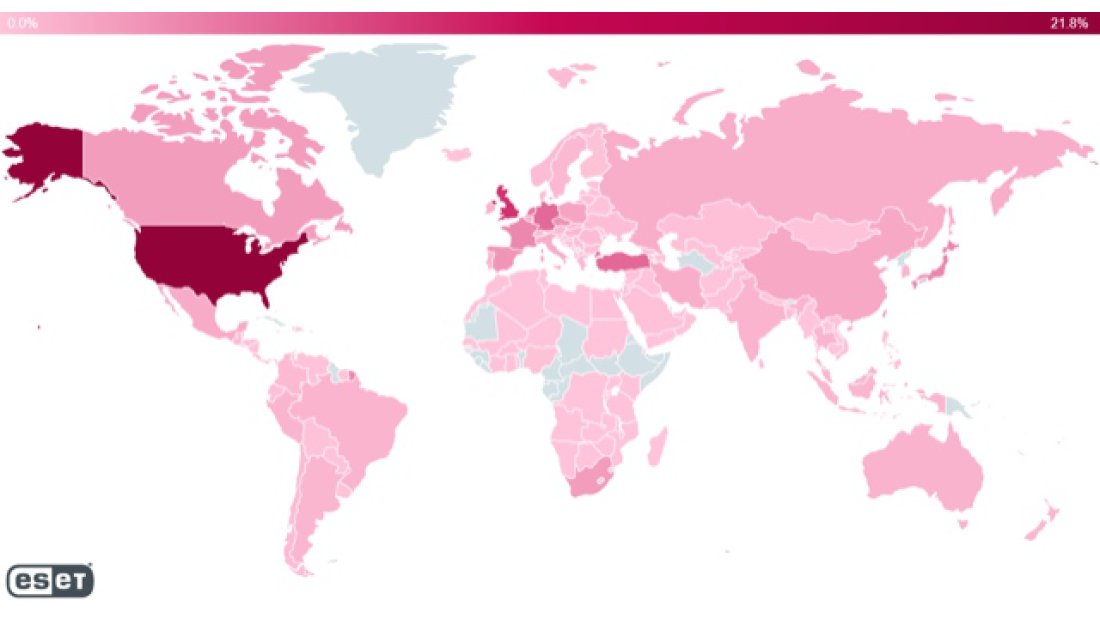
Siber güvenlik alanında dünya lideri olan ESET, dünya genelinde Log4j sömürü girişimlerinin yapıldığı ülkelerin haritasını yayınladı. ESET Araştırma Birimi’nin verilerine göre ABD, İngiltere, Türkiye, Almanya ve Hollanda başta olmak üzere yüz binlerce Log4j istismarı girişimi engellendi.
ESET Araştırma Direktörü RomanKováč bulgular hakkında şunları söyledi: "Tespitlerimizin hacmi, bunun yakın zamanda ortadan kalkmayacak kadar büyük ölçekli bir sorun olduğunu doğruluyor. Elbette, saldırganlar birçok istismar varyasyonunu sınıyorlar, ancak tüm istismar girişimleri mutlaka kötü amaçlı değil. Bazı girişimler bilgi güvenliği şirketleri, araştırmacılar veya penetrasyon testi yapan kişi veya kurumlar tarafından güvenlik testleri amacı ile oluşturulmaktadır ve iyi amaçlı olabilirler."
Log4j nedir
Log4j, birçok ürün, hizmet ve Java bileşeni tarafından yaygın olarak kullanılan açık kaynaklı bir Java günlük kütüphanesidir. Kütüphanede yaşanan bu güvenlik açığı sorunu, siber güvenlik endüstrisinin ötesinde birçok kurum ve kuruluşu da etkileyecek gibi duruyor. Şu an kütüphanede bulunan açığı istismar etmek isteyen saldırganlar ile bu açığı güncellemeler ile kapatmaya çalışan siber güvenlikçiler arasında bir yarış yaşanıyor.
CVE-2021-44228 olarak literatüre eklenen sorun, saldırganın etkilenen bir sunucuda istediği kodu çalıştırmasına olanak tanıyan bir uzaktan kod yürütme (RCE) güvenlik açığıdır. Saldırgan bu açık sayesinde bir şekilde yerel ağa girerse, internete açık olmayan iç sistemlere bile erişebilir. Sonuç olarak, RCE güvenlik açığı, saldırganın etkilenen sistemler üzerinde tam denetime ve hassas verilerin çalınmasına yol açabilecek rasgele kod çalıştırmak için sisteme fiziksel bir erişime ihtiyaç duymadığı anlamına gelir.
ESET, Windows sistemlerinde hem gelen hem de giden trafikte bulunabilecek bu güvenlik açığından faydalanmak isteyebilecek istismarcılar için bir tespit yayımladı. Tespit sayesinde sistemlerden yatay olarak hareket etmeye çalışan saldırganlar engelleniyor. İstismarcılar aşağıda isimlerle tespit edilip engelleniyor.
• JAVA/Exploit.CVE-2021-44228
• JAVA/Exploit.CVE-2021-44228.B


